OpenCode 被黑、API Key 泄露怎么办:换 Key、设额度、自己部署编程 Agent 的密钥保管清单(2026-10)
直接回答
OpenCode 官方 2026-10-17 在 X 上确认前一晚发生安全事件,约 1.4% 的 OpenCode Console 用户受影响,都是在 Console 里连接了外部模型提供方的人,受影响者已收到邮件,没收到邮件就不在其中。邮件让用户去各家控制台作废并替换存在工作区里的第三方 Key、更新用到它的应用、检查近期用量。Key 就是钱:作废旧 Key 之后,马上给 Anthropic、OpenAI(组织或项目级 hard spend limit)、Google Gemini(AI Studio 项目月度上限,实验功能)设消费上限;阿里云百炼不支持按金额封顶,只能用子业务空间限流。核对于 2026-10-17。
快速推荐:按你的情况选
腾讯云采购季活动页写“4核4G服务器新客 38元/年起,支持 OpenClaw/Hermes 等热门镜像”,Token Plan 28元/月起(核对于 2026-10-17)。限新用户,续费看活动规则。
阿里云福利页写 Token Plan 39 元/月(核对于 2026-10-17)。百炼不能按金额封顶,但子业务空间可以限定模型和 RPM / TPM。
价格核对于 2026-10-17,活动价和库存随时变,下单前以官方页面为准。带 ↗ 的按钮是推广链接,价格不变。
本文怎么来的:事件经过来自 OpenCode 官方 X 公告(含编辑记录)、用户转发的客户邮件截图,以及 Notebookcheck、Crypto Briefing、Techmeme、ctxsec.com、Hacker News 的报道;各家消费上限来自官方文档;云服务器价格来自活动页。全部核对于 2026-10-17。事件仍在进行中,后续以 OpenCode 官方为准。
OpenCode 这次出了什么事?
OpenCode 官方确认,10 月 16 日夜里(美国时间)发生安全事件,和一次“大规模蒸馏攻击”有关,约 1.4% 的 OpenCode Console 用户受影响;受影响的是在 Console 里连接了外部模型提供方的那部分人,存在工作区里的第三方 Key 可能已经泄露。
“蒸馏攻击”是理解这件事的钥匙。按 Crypto Briefing 的解释,蒸馏是拿一个模型的回答去训练另一个模型;攻击者要的不是你的密码,而是用你的 Key 大量调用最贵的模型。所以这件事的损失直接落在账单上。有用户反映自己的 Anthropic、OpenAI 账户被盗刷了几百美元,也有人说 Google Cloud 项目因为异常用量被暂停(Notebookcheck、ctxsec 汇总的用户说法,OpenCode 没有确认任何金额)。
能核实的时间线(北京时间):
| 时间 | 发生了什么 | 来源 |
|---|---|---|
| 美国 10-16 夜里(北京 10-17 白天) | OpenCode 事后称“昨晚”发生安全事件 | OpenCode 官方 X |
| 10-17 晚间前后(美国 10-17 上午) | 受影响用户收到邮件,标题 “Action Required: Potential provider key breach”:一个正在下线的旧系统被未授权访问,存在工作区里的第三方 Key(如 OpenAI、Anthropic)可能已暴露;请到各家控制台作废并替换、更新相关应用、检查近期用量 | 用户在 Reddit 晒出、安全研究员 Matt Johansen 在 X 转发的邮件截图 |
| 10-18 01:56 | OpenCode 官方 X 发公告:1.4% 的 Console 用户受影响,已发邮件,事件仍在进行,正与 Anthropic、OpenAI、Google 一起处理 | OpenCode 官方 X |
| 10-18 02:08 | 公告编辑补充:没收到邮件就不受影响,受影响的是连接了外部提供方的一部分用户 | OpenCode 官方 X 编辑记录 |
| 10-18 凌晨起 | Hacker News 出现讨论帖 “OpenCode Hacked: User credentials leaked”,Notebookcheck 等科技媒体跟进 | HN、Techmeme、Notebookcheck |
核对于 2026-10-17(美国太平洋时间)。官方没公布的:旧系统是哪一个、怎么被访问的、攻击者是谁、Key 是否加密存储、总损失多少。这些我们不写。
收到邮件了,第一步做什么?
先去每一家模型厂商的控制台把旧 Key 作废,再谈别的。换新 Key、查账、设上限都排在它后面,因为旧 Key 多活一分钟,就可能多被刷一分钟。
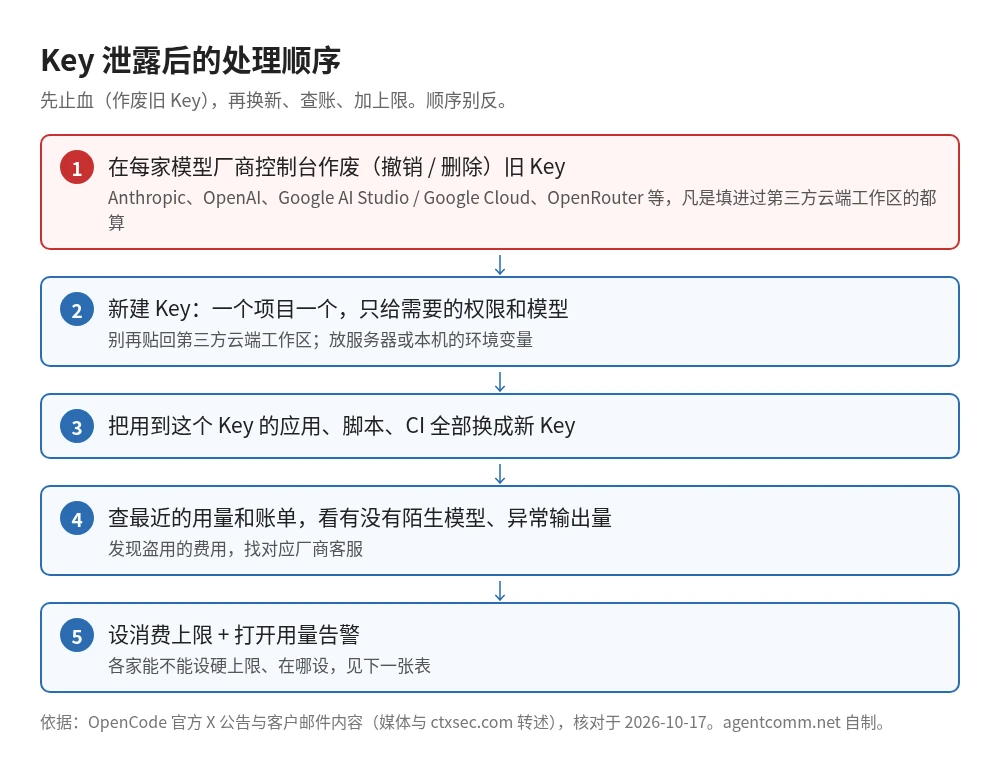
具体顺序是:
- 在 Anthropic、OpenAI、Google AI Studio / Google Cloud(以及 OpenRouter 等你填过的其他平台)作废曾经填进 OpenCode Console 的 Key,用量正常也要作废。
- 新建 Key,一个项目一个,只开需要的模型和权限。
- 把用到旧 Key 的应用、脚本、CI 变量全部换掉,不然它们会在你作废之后报错。
- 从 10 月 16 日起看用量和账单,留意没用过的模型、突然暴涨的输出 token;看到盗用费用,找对应厂商客服。
ctxsec.com 的处理清单还建议把 OpenCode Console 里的提供方连接一起删掉、撤销给第三方的 OAuth 授权。OpenCode 的邮件只提到 Key,这一步算多一层保险。另外,这几天要提防冒充“退款”“验证 Key”的钓鱼邮件,任何让你把 Key 粘进表单的都不是正经流程。
Anthropic、OpenAI、Google 能设消费上限吗?在哪设?
三家都能设硬上限,阿里云百炼不能按金额封顶。告警和上限是两回事:告警只发邮件,钱照扣;硬上限到额度就拒绝请求,这才是防盗刷的那道闸。
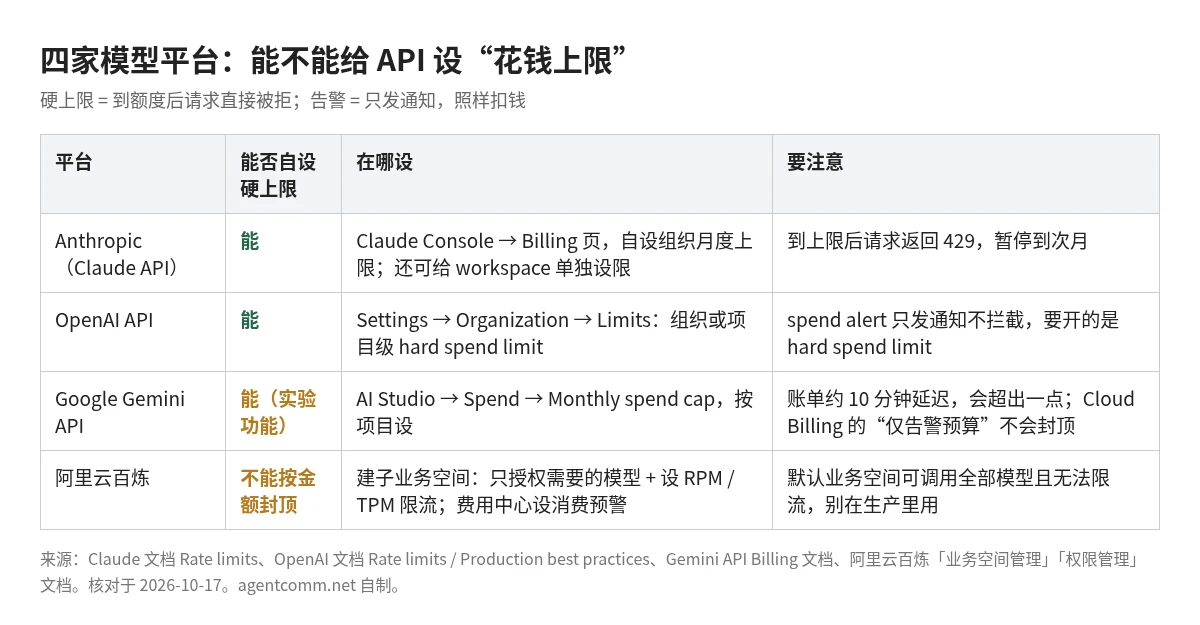
Anthropic 的 Claude Console 在 Billing 页可以给组织设自己的月度上限,还能在 Workspaces 页给单个 workspace 设更低的月度上限(Claude 帮助中心);到组织上限后 API 返回 429,暂停到下个月(Claude 文档:Rate limits)。
OpenAI 在 Settings → Organization → Limits 里分两种:spend alert 只通知、流量照走;hard spend limit 到额度后受影响的请求返回 429,可以按组织设,也可以按项目设(OpenAI 文档:Rate limits、Production best practices)。很多人只开了前一种。
Google 这边最容易踩坑。Gemini API 的项目上限在 AI Studio 的 Spend 页,Monthly spend cap → Edit spend cap,需要项目 editor、owner 或 admin 角色;官方标注为实验功能,账单数据有约 10 分钟延迟,可能超出上限一点(Gemini API Billing 文档)。Google Cloud Billing 里常见的“仅告警”预算不会自动封顶,官方文档专门写了这句提醒(Cloud Billing 预算文档)。
阿里云百炼的文档写得很直接:暂不支持按消费金额给单个 API Key 或业务空间设消费上限。能做的是建子业务空间、只授权需要的模型、给模型设 RPM / TPM 限流,再去费用中心设消费预警;默认业务空间能调用所有模型而且没法限流,不要拿它跑正式业务(百炼:业务空间管理)。百炼的 API Key 还支持设 IP 访问白名单,Key 只在自己服务器上用的话,白名单比什么都管用(百炼:权限管理)。
以后 Key 该怎么存?
Key 就是钱,存 Key 的地方就是你的钱包。这次出事的是 OpenCode 的云端 Console 工作区,你把 Key 交给第三方保管,它那边哪个旧系统没下线干净,你就跟着担风险。
我们在自己的 Linux 机器上照 OpenCode 官方文档试了一遍“只用环境变量”的配法:项目里的 opencode.json 只写 {env:ANTHROPIC_API_KEY},Key 本身放在环境变量里。用 OpenCode 1.19.3 跑 opencode auth list,凭据文件 ~/.local/share/opencode/auth.json 里是 0 条,环境变量那栏能认出 1 个 Anthropic Key。也就是说,配置文件就算被误传到 GitHub,里面也只有一个变量名。
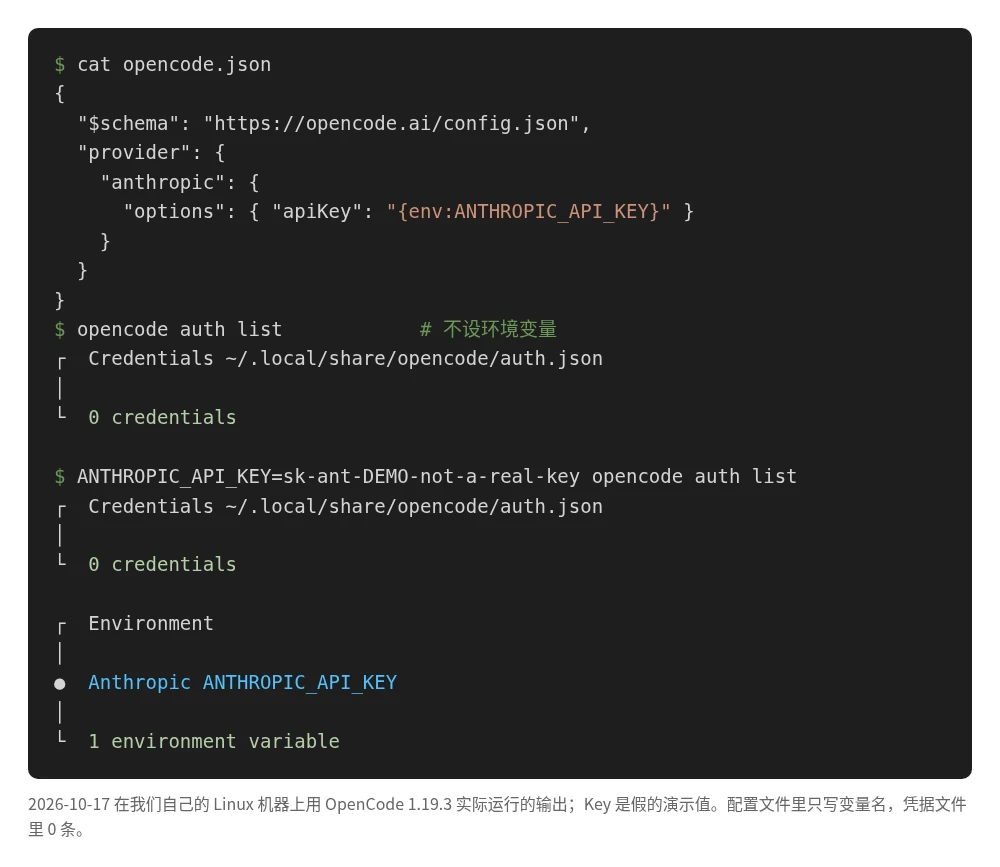
有个细节要知道:OpenCode 文档写明,用 /connect 命令添加的 Key 会存进本机的 ~/.local/share/opencode/auth.json(OpenCode 文档:Providers)。它在你自己电脑上,不在 Console 云端,这次公告没提到这种情况;但它是明文配置目录里的一个文件,备份、同步盘、dotfiles 仓库都可能把它带出去,比环境变量多一处要管。
剩下几条原则放一张表里:
| 存法 | 风险 | 建议 |
|---|---|---|
| 第三方云端工作区(如 OpenCode Console 连接提供方) | 对方系统出事你就跟着泄露,这次就是 | 能不用就不用;要用就给一个只用于这里、设了上限的独立 Key |
| 写死在代码或配置文件里 | 一次误提交就公开 | 配置只写变量名(如 {env:ANTHROPIC_API_KEY}) |
| 本机 / 自己服务器的环境变量 | 机器被入侵才会泄露 | 推荐;服务器上只给 Agent 进程读权限 |
| 所有项目共用一个 Key | 一处泄露全部要换,也查不出是谁刷的 | 一个项目一个 Key,用不着的模型和权限别开 |
自己在云服务器上跑编程 Agent 要什么配置、多少钱?
一台 2核2G 到 4核4G 的云服务器,加一份模型额度,首年几十到一百多元起,Key 就只待在你自己的机器上。
以 Hermes Agent 为例,官方推荐 2 核、2–4 GB 内存,开浏览器自动化至少 2 GB(详见 Hermes Agent 部署要几核几 G);OpenClaw 两家都有官方镜像(见 OpenClaw 部署用阿里云还是腾讯云)。
| 方案 | 配置 | 价格 | 续费 | 入口 | 来源 |
|---|---|---|---|---|---|
| 腾讯云轻量(OpenClaw / Hermes 镜像) | 4核4G | 新客 38 元/年起 | 活动价限新用户,续费按活动规则 | 腾讯云采购季活动(推广链接) | 活动页 |
| 腾讯云轻量应用服务器 | 4核4G3M | 新用户首年 109 元 | 到期按官网价,或在续费专区续 | 腾讯云采购季活动(推广链接) | 活动页 |
| 阿里云 ECS 经济型 e 实例 | 2核2G、3M 固定带宽 | 99 元/年,新老同享 | 续费同价,锁到 2029-03-31 | 官网活动页 | 99 元套餐页 |
| 模型额度:腾讯云 Token Plan | — | 28 元/月起 | 按月 | 腾讯云采购季活动(推广链接) | 活动页 |
| 模型额度:阿里云 Token Plan | — | 39 元/月 | 按月 | 阿里云 AI 福利页(推广链接) | 阿里云福利页 |
价格核对于 2026-10-17,活动价限量、限新用户的居多,以下单页为准。两家整体对比见 阿里云和腾讯云怎么选。
服务器买好之后,Key 放进 Agent 进程的环境变量,管理面板只绑 127.0.0.1、用 SSH 隧道访问,再回到上一节把每个 Key 的上限设上。Token Plan 这类包月额度还有个好处:额度用完就停,天然是一道上限。
常见问题
没收到 OpenCode 的邮件,我需要处理吗?
OpenCode 官方说没收到邮件的用户不受这次事件影响,受影响的是连接了外部模型提供方的一部分 Console 用户。只在本机用 OpenCode 命令行、Key 存在自己电脑上的情况,官方公告没有提到。但把 Key 轮换一遍、加上消费上限,成本很低。
OpenAI 设的 spend alert 能挡住盗刷吗?
挡不住。OpenAI 文档写明 spend alert 只发通知、API 照常扣费;要拦住请求得设 hard spend limit,到额度后受影响的请求返回 429。可以按组织设,也可以按项目设。核对于 2026-10-17。
Google Cloud 的预算能当上限用吗?
Cloud Billing 里的“仅告警”预算不会自动封顶,官方文档专门提醒过。Gemini API 的封顶要在 AI Studio 的 Spend 页设项目月度上限(Monthly spend cap),这是实验功能,账单有约 10 分钟延迟,可能超出一点。
阿里云百炼能给 API Key 设消费上限吗?
不能。百炼文档写明暂不支持按消费金额给单个 API Key 或业务空间设消费上限。能做的是建子业务空间、只授权需要的模型、设 RPM / TPM 限流,再在费用中心设消费预警;API Key 还可以设 IP 访问白名单。核对于 2026-10-17。
这次是谁干的?
官方只说和一次“大规模蒸馏攻击”有关,事件仍在处理中,没有公布攻击者和入侵方式。本文不做猜测。
本文要点
- OpenCode 官方 2026-10-17 在 X 上确认前一晚发生安全事件,约 1.4% 的 OpenCode Console 用户受影响,都是在 Console 里连接了外部模型提供方的人,受影响者已收到邮件,没收到邮件就不在其中。
- 邮件让用户去各家控制台作废并替换存在工作区里的第三方 Key、更新用到它的应用、检查近期用量。
- Key 就是钱:作废旧 Key 之后,马上给 Anthropic、OpenAI(组织或项目级 hard spend limit)、Google Gemini(AI Studio 项目月度上限,实验功能)设消费上限;阿里云百炼不支持按金额封顶,只能用子业务空间限流。
信息来源腾讯云采购季官方活动页 · 阿里云百炼业务空间管理文档 · OpenCode 官方 X 公告 · notebookcheck.net/OpenCode-hacked-users-urged-to-revoke-their-API-keys.1426957.0.html
最后更新 · 价格核对 2026-10-17
引用本文OpenCode 被黑、API Key 泄露怎么办:换 Key、设额度、自己部署编程 Agent 的密钥保管清单(2026-10) — https://www.agentcomm.net/zh/opencode-api-key-leak/